リスクマネジメント・BCP・情報セキュリティ
リスクマネジメント/BCPに関する方針
SGホールディングスグループは、事業に影響を与える可能性がある全ての事象をリスクと捉えてマネジメントを行っています。各種リスクについて、リスクマネジメント規程に基づき、関連法令および社会環境変化などの動向を注視し、経営に与える影響度を適確に把握、適切な処置を取っています。また、特定したリスクに対しては、必要な対策を講じてリスクによる損失の最小化を図ることを目指しています。
SGホールディングスグループにおけるリスクの区分は以下のとおりです。(リスクマネジメント規程より引用)
-
1.戦略リスク
- 経営または事業計画遂行に関わるリスク
-
2.業務活動リスク
- 日々の営業活動または事業活動に関わるリスク
-
3.財務報告リスク
- 財務諸表および財務諸表の信頼性に重要な影響を及ぼす開示事項等に係る外部報告に関わるリスク
リスクマネジメント/BCPに関する体制
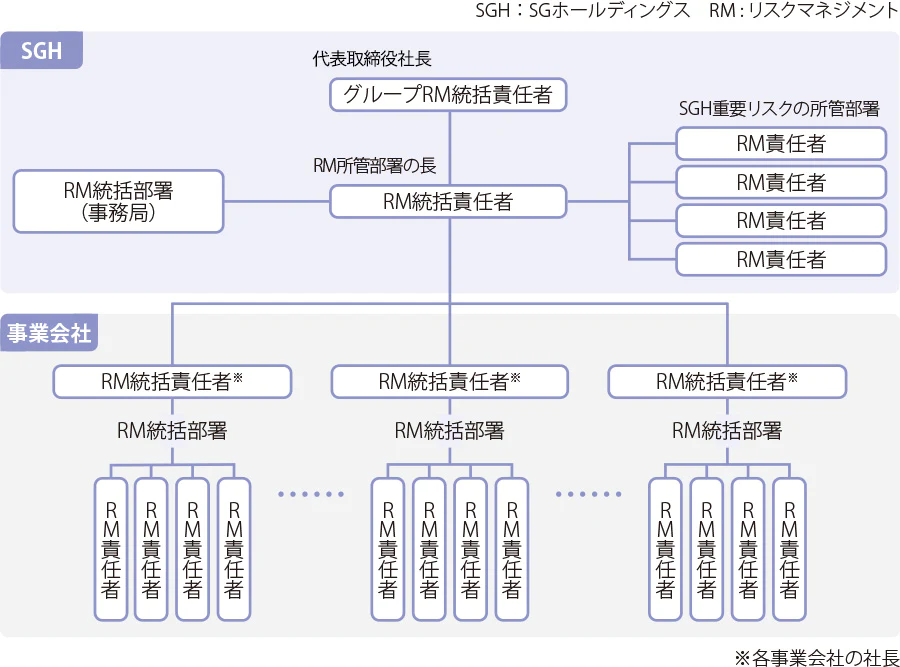
SGホールディングスの代表取締役社長をグループの責任者とし、そのほか、以下のとおりの責任者・責任部署を設置し、グループ全体のリスクマネジメントを推進しています。
SGホールディングスグループ リスクマネジメント体制
平常時のリスクマネジメント
平常時は、グループ各社が下記のフローでリスクの管理を行うことで、グループ全体のリスクマネジメントを効果的かつ効率的に実行しています。
リスクマネジメントフロー
- 特定
- リスクを把握し、それをグループで一元管理
- 評価
- リスクをその影響度と発生頻度で分類、優先付けしリスクマップを用いて可視化
- 対策
- 優先順位に基づき対策を講じる
- 見直し
- グループのリスクに対する特定・評価・対策を四半期ごとに見直す
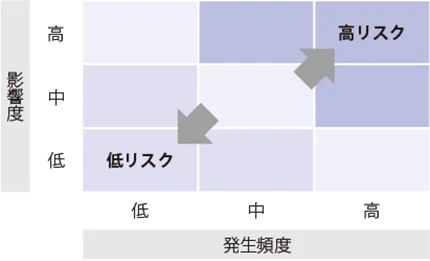
リスクマップ
大規模災害・事故に対するBCP・BCM
SGホールディングスグループは、物流という事業の特性から、災害や事故の発生を特に影響度が大きいリスクとして認識しています。大規模地震、風水災などの自然災害、火災・爆発事故などの災害や事故などの発生時においても、グループの事業継続を実現することを目的に、初動対応から事業再開までの行動計画を明確にしたBCP(Business Continuity Plan:事業継続計画)を策定しています。また、策定したBCPが適正に機能するようBCM(Business Continuity Management:事業継続マネジメント)の取り組みにも注力しています。
安否確認訓練
国内グループ全従業員を対象に、安否確認システムを用いた応答訓練を年2回実施しています。BCPに基づき、発災後24時間以内の応答率90%を目標としています。
事業継続訓練
グループ合同の事業継続訓練を年1回実施しています。2024年度は、SGホールディングスおよび国内の事業会社計13社を対象とし、全本社での発災を想定した初動対応訓練を実施しました。また、令和6年能登半島地震を題材にした訓練を通じて当社グループの優先再開事業である佐川急便の宅配便事業継続のための各社の連携対応体制について効果検証を行いました。
情報セキュリティに関する方針
SGホールディングスグループは、情報資産を守ることは社会的責務であると考えています。「情報セキュリティ基本方針」「個人情報保護方針」を策定し、情報セキュリティの強化に取り組んでいます。
情報セキュリティガバナンス
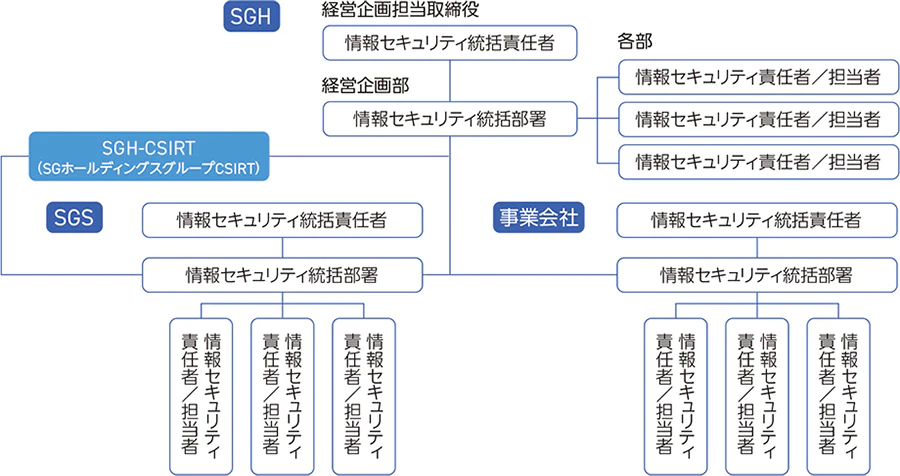
SGホールディングスグループでは、経営企画担当取締役を情報セキュリティ統括責任者として定め、グループ全体の情報セキュリティに関する管理状況を監督しています。
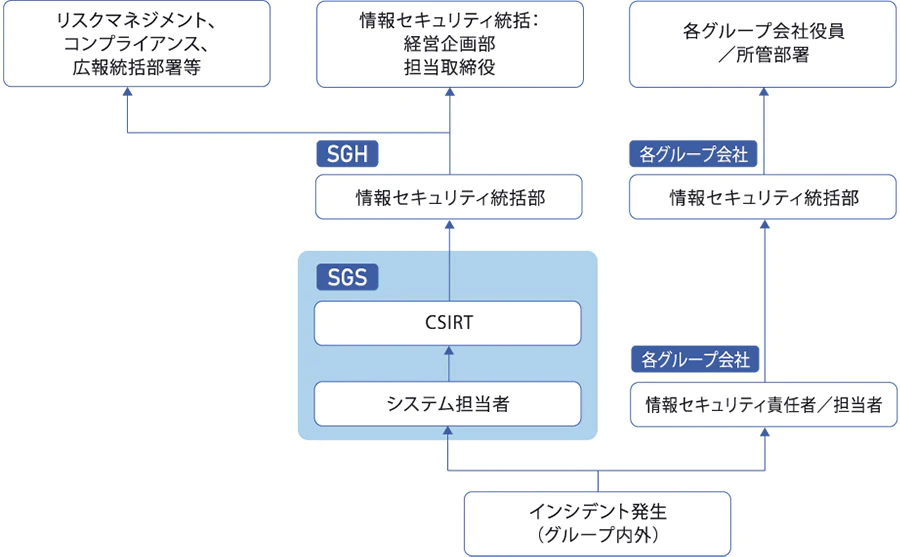
また、情報セキュリティ統括部署およびSGH-CSIRTと連携し、平時における予防的な管理と有事における迅速な対応を推進しています。
平時の体制
情報セキュリティ統括責任者は、平時より当社グループの情報セキュリティに関して経営レベルでの責任を有しています。情報セキュリティ統括部署から管理体制の状況について報告を受け、指示を出すほか、その管理状況についての監督責任も有します。
情報セキュリティ管理体制
有事の体制
インシデント発生時のエスカレーションプロセス
情報セキュリティに関する事業継続対応
SGホールディングスグループでは、情報セキュリティインシデントの発生時においても、業務への影響を最小化し、必要な業務継続および復旧対応を行うため、関係部署およびSGH-CSIRTが連携して対応します。
インシデントの内容や影響範囲に応じて、初動対応、影響範囲の確認、復旧対応および再発防止策を実施し、事業継続への影響を低減するよう取り組んでいます。
SGH-CSIRT(シーサート、SG Holdings Computer Security Incident Response Team)
近年、外部から数多くのサイバー攻撃を受ける危険性が高まっており、これまで以上に情報セキュリティの管理体制強化が必要です。SGホールディングスグループは経営企画担当取締役を情報セキュリティ統括責任者として定め、情報資産を保護し、継続的かつ効率的な業務遂行および社会的信頼の確保を目的とした従来の管理体制に加え、情報セキュリティ事故の未然防止および事故発生時の迅速な対応と被害の最小化を目的に、グループ全体の情報セキュリティ問題を扱う専門チームSGH-CSIRTを設置しています。
情報セキュリティ管理プログラム
SGホールディングスグループでは、情報資産の保護とお客様の信頼確保を最優先事項とし、情報セキュリティ事故の未然防止、脆弱性への対応、異常の早期検知、インシデント発生時の迅速な対応を目的として、外部専門機関によるセキュリティ評価、脆弱性診断、セキュリティ監視と分析、インシデント等の報告体制の整備、従業員教育等の取り組みを継続的に実施しています。
外部専門機関によるセキュリティ評価の実施
外部専門機関による定期的なセキュリティ評価を通じて、NIST Cybersecurity Frameworkをはじめとする国際的なガイドラインや業界標準を評価基準として用い、情報セキュリティ体制およびプライバシーリスク管理の適切性を確認しています。評価結果に基づき、組織的・技術的な観点から課題を可視化し、課題ごとに優先度を設定したうえで、3カ年の情報セキュリティ対策ロードマップを策定し、計画的かつ実効性の高い対策を講じています。
脆弱性診断の実施
自社が開発・運用するシステムおよびアプリケーションに対して、リリース前に脆弱性診断に加え、リリース後も定期的診断を実施しています。
診断結果に基づき、必要な対策を速やかに講じることで、継続的なセキュリティ強化とリスク低減を図っています。
セキュリティ監視と分析体制の整備
社内における各種ログ情報を集約・分析する体制を整備し、異常の早期検知および迅速な対応を可能とする運用を行っています。
これにより、潜在的な脅威に対する継続的な監視を実施しています。
インシデント・脆弱性・不審な活動の報告体制
従業員が情報セキュリティインシデント、脆弱性または不審な活動を認識した場合には、定められた社内手順に基づき、情報セキュリティ統括部署等の関係部署へ速やかに報告し、必要に応じてSGH-CSIRTと連携して対応します。
情報セキュリティに関する事象を速やかに把握し、被害の拡大防止および再発防止に取り組みます。
従業員へのセキュリティ教育
国内外のグループ従業員を対象に、年2回「セキュリティハンドブック」の確認と理解度テストを実施しているほか、標的型メール攻撃の対応訓練を実施しています。標的型メール攻撃の対応訓練では、添付ファイルの開封件数やリンクURLのクリック件数および上長への報告など、初動対応を検証しています。
また適切な対応ができなかった従業員に対してはeラーニングによるフォローアップ教育を実施するなど、継続的な教育を行っています。
これらの取り組みを通じて、従業員一人ひとりが情報セキュリティ上のリスクを認識し、インシデント、脆弱性または不審な活動を発見した場合に適切に報告・対応できるよう、継続的な啓発を行っています。
情報セキュリティ活動の評価・見直し
SGホールディングスグループでは、情報セキュリティ活動が適切に運用され、維持管理されていることを定期的に確認し、必要に応じて改善措置を実施しています。また、外部専門機関によるセキュリティ評価や、内部監査の一環として実施するIT全般統制評価、システムおよびアプリケーションに対する脆弱性診断、各種ログ情報の集約・分析によるセキュリティ監視等を通じて、情報セキュリティ上の課題やリスクを把握しています。
これらの結果を踏まえ、課題ごとに優先度を設定し、3ヵ年の情報セキュリティ対策ロードマップ等に反映することで、継続的な改善とセキュリティレベルの向上に取り組んでいます。